Deine IT ist sicher. Aber wie sicher sind deine Dienstleister?
Cyberangriffe auf Hotelsoftware und Buchungssysteme in Österreich zeigen, warum IT-Sicherheit nicht an der eigenen Unternehmenstür endet.
Stell dir vor, du führst ein Hotel. Deine Computer sind geschützt, die Mitarbeiter werden regelmäßig geschult und die Datensicherung funktioniert. Auch die Buchungssoftware läuft zuverlässig. Doch bei der IT-Sicherheit für KMU wird ein Risiko häufig unterschätzt: die Abhängigkeit von externen Softwareanbietern und IT-Dienstleistern. Denn selbst wenn deine eigene IT gut geschützt ist, kann ein Cyberangriff auf einen Dienstleister plötzlich zum Problem für dein Unternehmen werden.
Eigentlich alles in Ordnung.
Bis plötzlich Gäste Nachrichten erhalten, in denen sie aufgefordert werden, ihre Kreditkartendaten zu bestätigen oder eine zusätzliche Zahlung zu leisten. Die Nachrichten wirken glaubwürdig. Schließlich enthalten sie Informationen über die tatsächliche Buchung.
Das Problem liegt möglicherweise gar nicht in deiner eigenen IT.
Genau solche Situationen zeigen, warum Geschäftsführer nicht nur die Sicherheit ihrer eigenen Systeme im Blick haben sollten, sondern auch jene Unternehmen, denen sie ihre Daten und Geschäftsprozesse anvertrauen.
Zwei aktuelle Cybervorfälle im österreichischen Tourismus machen dieses Risiko besonders deutlich.
Zwei Cybervorfälle im Tourismus – zwei unterschiedliche Ausgangspunkte
Ende Oktober und Anfang November 2026 wurden Sicherheitsvorfälle rund um digitale Lösungen für den österreichischen Tourismus bekannt. Obwohl beide Fälle externe IT-Dienstleister betreffen, dürfen sie nicht miteinander verwechselt werden.
Buchungsdaten für betrügerische Nachrichten verwendet
Am 31. Oktober 2026 berichtete der ORF über einen Sicherheitsvorfall bei touristischen Buchungssystemen.
Buchungsinformationen von Gästen wurden unbefugt abgerufen und anschließend für betrügerische Nachrichten verwendet. Betroffen waren unter anderem Tourismusverbände in der Steiermark, in Tirol und Salzburg.
Die Nachrichten erreichten Gäste teilweise über WhatsApp. Darin wurden sie aufgefordert, Zahlungen vorzunehmen oder Kreditkartendaten bekanntzugeben.
Besonders problematisch: Die Täter verfügten über echte Buchungsinformationen. Damit wirkten ihre Nachrichten wesentlich glaubwürdiger als gewöhnliche Betrugsversuche.
Der Softwareanbieter Feratel bestätigte den Vorfall. Laut damaliger Berichterstattung gab es allerdings kein direktes Datenleck bei Feratel selbst. Als mögliche Ursache standen Dienste externer Anbieter im Raum.
Das ist ein wichtiger Unterschied. Ein Sicherheitsvorfall im Umfeld einer Softwarelösung bedeutet nicht automatisch, dass der Hersteller selbst gehackt wurde.
Cyberangriff auf die Infrastruktur von Incert eTourismus
Wenige Tage später wurde ein weiterer Vorfall bekannt.
Am 5. November 2026 stellte das oberösterreichische Unternehmen Incert eTourismus einen unbefugten Zugriff auf einen Managed-Servercluster seines Hosting-Anbieters fest.
Incert entwickelt unter anderem digitale Gutschein- und Ticketlösungen für Tourismusbetriebe und Destinationen.
Laut der Pressemitteilung vom 10. November waren die Online-Systeme weiterhin verfügbar. Nach damaligem Kenntnisstand wurden keine Daten verändert, gelöscht oder verschlüsselt.
Das Unternehmen informierte die Datenschutzbehörde, erstattete Strafanzeige und zog externe Sicherheitsexperten hinzu.
Die Untersuchungen waren zum Zeitpunkt dieser Stellungnahme noch nicht abgeschlossen. Ob und in welchem Umfang Daten tatsächlich abgeflossen sind, lässt sich daraus nicht abschließend beurteilen.
Beide Vorfälle zeigen unterschiedliche Risiken. Gemeinsam ist ihnen jedoch eine Frage, die weit über die Tourismusbranche hinausgeht:
Wie gut kennen Unternehmen eigentlich die Sicherheitsrisiken ihrer externen Software- und IT-Dienstleister?
Warum Cyberangriffe auf Softwareanbieter jedes KMU betreffen können
Ein Hotel nutzt eine Buchungsplattform. Ein Handelsunternehmen arbeitet mit einem externen Kassensystem. Eine Arztpraxis verwendet eine cloudbasierte Verwaltungssoftware.
Fast jedes Unternehmen ist heute auf digitale Lösungen angewiesen, die nicht vollständig im eigenen Haus betrieben werden.
Das ist grundsätzlich sinnvoll. Spezialisierte Anbieter ermöglichen Funktionen, die kleinere Unternehmen selbst kaum wirtschaftlich entwickeln oder betreiben könnten.
Allerdings entstehen dadurch Abhängigkeiten.
Wenn ein externer Dienstleister von einem Cyberangriff betroffen ist, kann das unterschiedliche Folgen haben:
- Kundendaten könnten offengelegt oder missbraucht werden.
- Buchungen, Bestellungen oder andere Geschäftsprozesse könnten ausfallen.
- Betrüger könnten echte Informationen verwenden, um Kunden gezielt zu täuschen.
- Das betroffene Unternehmen müsste möglicherweise Kunden informieren, Vorfälle prüfen und alternative Abläufe organisieren.
Dabei spielt es für den Kunden zunächst kaum eine Rolle, an welcher technischen Stelle das Problem entstanden ist.
Wer eine betrügerische Nachricht zu seiner Hotelbuchung erhält, verbindet den Vorfall möglicherweise mit dem Hotel. Auch dann, wenn die Ursache bei einem externen Softwarepartner liegt.
Das technische Problem entsteht beim Dienstleister. Der Vertrauensverlust kann beim eigenen Unternehmen ankommen.
IT-Sicherheit endet nicht beim eigenen Netzwerk
Viele Geschäftsführer beschäftigen sich inzwischen mit Virenschutz, Datensicherung und sicheren Passwörtern.
Das ist wichtig. Aber es reicht nicht immer.
Denn Unternehmen geben heute nicht nur einzelne IT-Aufgaben ab. Sie verlassen sich bei wesentlichen Geschäftsprozessen auf externe Systeme.
Ein Beispiel:
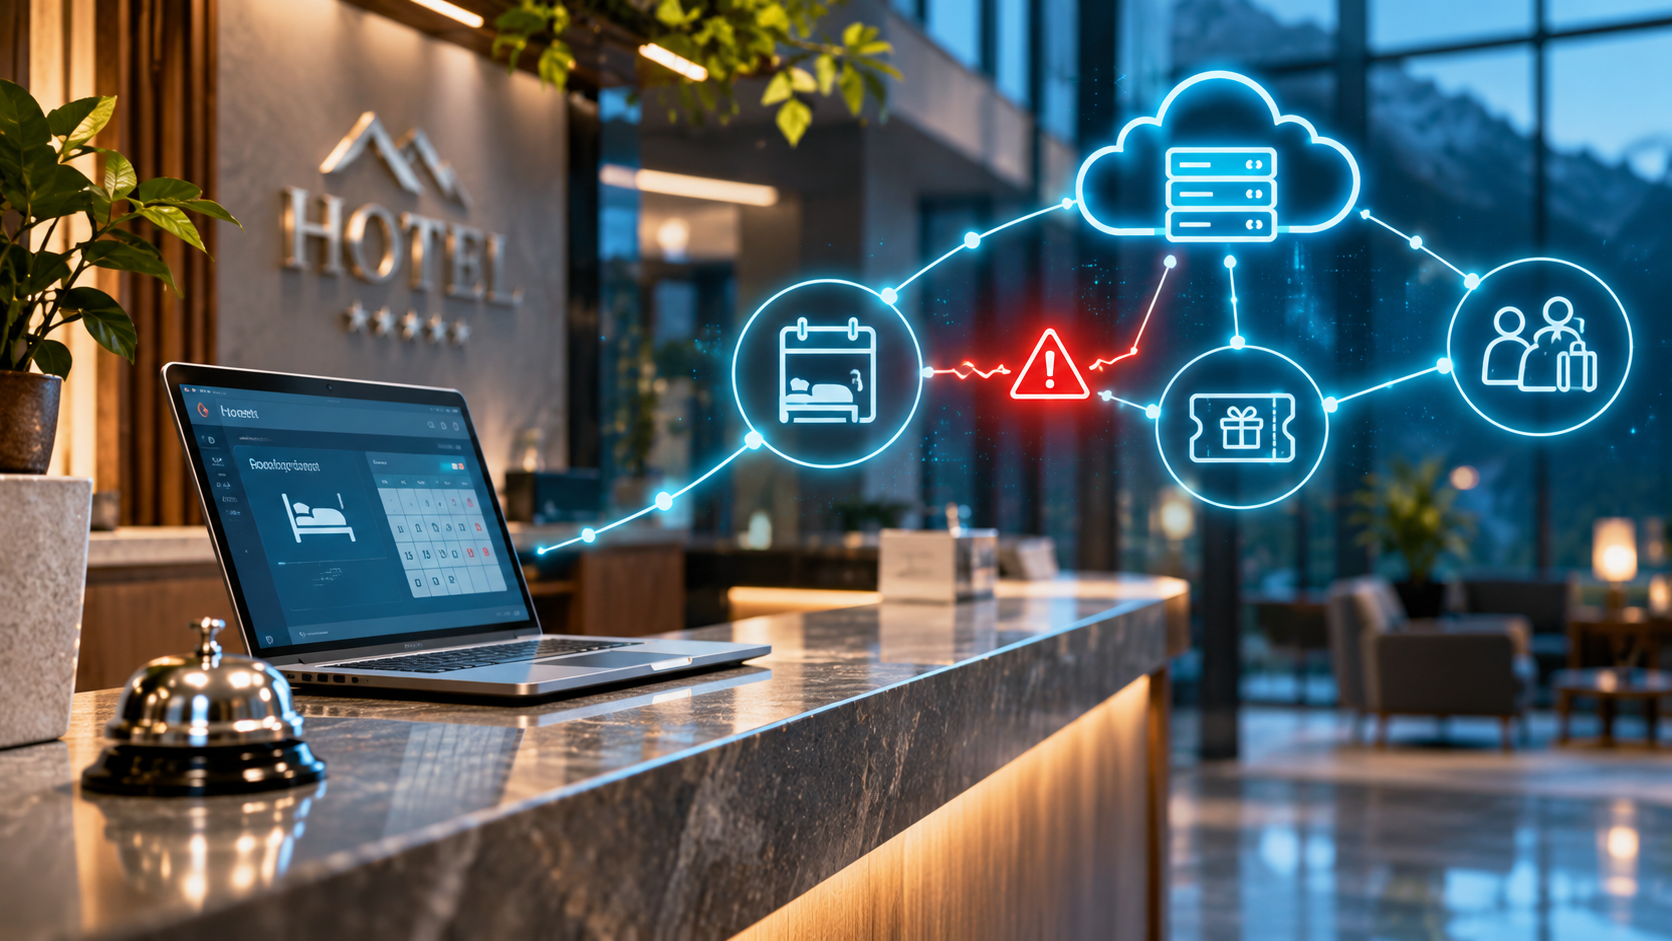
Ein Hotel kann seine gesamte interne IT professionell betreuen lassen. Die Buchungsdaten liegen aber bei einem externen Anbieter. Dieser verwendet wiederum einen Hosting-Dienstleister und bindet möglicherweise weitere Systeme über Schnittstellen an.
Damit entsteht eine Kette aus mehreren Unternehmen und technischen Lösungen.
Jede Verbindung kann notwendig und sinnvoll sein. Sie schafft aber auch zusätzliche Risiken, die berücksichtigt werden müssen.
In der IT-Sicherheit spricht man hier von Risiken in der digitalen Lieferkette.
Für Geschäftsführer ist weniger der Fachbegriff entscheidend als die praktische Konsequenz:
Du musst nicht jedes System selbst betreiben. Aber du solltest wissen, von welchen Systemen dein Unternehmen abhängig ist.
Fünf Fragen, die Geschäftsführer ihren IT-Dienstleistern stellen sollten
Es braucht keine technische Ausbildung, um die wichtigsten Risiken zu erkennen. Oft beginnt es mit einigen einfachen Fragen.
1. Welche externen Anbieter verarbeiten unsere Kundendaten?
Viele Unternehmen kennen ihre wichtigsten Softwareprodukte, aber nicht unbedingt alle beteiligten Dienstleister.
Wo liegen die Daten? Wer betreibt die Infrastruktur? Welche weiteren Anbieter sind eingebunden?
Eine aktuelle Übersicht schafft Klarheit und hilft im Ernstfall.
2. Welche Systeme sind miteinander verbunden?
Buchungssoftware, Zahlungsdienstleister, Kundenverwaltung und E-Mail-Systeme tauschen häufig Informationen aus.
Solche Verbindungen nennt man Schnittstellen.
Entscheidend ist, welche Daten darüber übertragen werden, welche Zugriffsrechte bestehen und ob nicht mehr benötigte Verbindungen regelmäßig entfernt werden.
3. Wie erfahren wir von einem Sicherheitsvorfall?
Angenommen, dein Softwareanbieter stellt einen unbefugten Zugriff fest.
Wer informiert dich? Wie schnell erfolgt die Meldung? Welche Informationen erhältst du, damit du selbst reagieren kannst?
Diese Abläufe sollten vor einem Vorfall geklärt sein, nicht erst währenddessen.
4. Können wir weiterarbeiten, wenn ein Dienstleister ausfällt?
Was passiert, wenn die Buchungsplattform plötzlich nicht erreichbar ist?
Können Reservierungen anderweitig eingesehen werden? Gibt es einen Ersatzprozess? Wer informiert die Mitarbeiter und Kunden?
Eine eigene Datensicherung ist wichtig. Sie ersetzt aber nicht automatisch den Zugang zu einem ausgefallenen Cloud-Dienst.
5. Wann haben wir diese Abläufe zuletzt überprüft?
Ein Sicherheitskonzept, das vor mehreren Jahren erstellt wurde, berücksichtigt möglicherweise längst nicht mehr alle verwendeten Systeme.
Neue Software, zusätzliche Standorte und veränderte Geschäftsprozesse schaffen neue Abhängigkeiten.
Deshalb sollten diese Fragen regelmäßig auf den Tisch kommen.
Nicht erst nach einem Cyberangriff.
Wer trägt die Verantwortung, wenn der IT-Dienstleister betroffen ist?
Hier lohnt sich eine klare Unterscheidung.
Ein externer Dienstleister ist für seine vertraglich vereinbarten Leistungen und Sicherheitsmaßnahmen verantwortlich. Das beauftragende Unternehmen hat aber ebenfalls Pflichten.
Wer personenbezogene Daten verarbeitet, muss beispielsweise die Vorgaben der Datenschutz-Grundverordnung berücksichtigen. Dazu gehört auch, geeignete Auftragsverarbeiter auszuwählen und entsprechende Vereinbarungen zu treffen, sofern eine Auftragsverarbeitung vorliegt.
Das bedeutet nicht, dass Geschäftsführer jeden Server kontrollieren oder die Arbeit ihrer Softwareanbieter selbst überprüfen müssen.
Sie sollten aber nachvollziehen können, welche wesentlichen Risiken bestehen, welche Schutzmaßnahmen vereinbart wurden und wie im Ernstfall reagiert wird.
Gerade kleinere Unternehmen brauchen dafür praktikable Lösungen statt umfangreicher Dokumentationen, die anschließend niemand mehr liest.
Was ich aus diesen Vorfällen mitnehme
Wenn wir über IT-Sicherheit sprechen, denken viele zunächst an Hacker, Schadsoftware oder gestohlene Passwörter.
Die aktuellen Vorfälle im österreichischen Tourismus zeigen eine andere Seite.
Es geht um Vertrauen, Abhängigkeiten und die Frage, wie gut Unternehmen auf Probleme vorbereitet sind, die außerhalb ihrer direkten Kontrolle entstehen.
Ein Dienstleister kann wichtige Aufgaben übernehmen. Die Auswirkungen eines Ausfalls oder Datenmissbrauchs lassen sich dadurch aber nicht vollständig auslagern.
Deshalb würde ich jedem Geschäftsführer empfehlen, bei der nächsten Besprechung mit seinem IT-Verantwortlichen oder IT-Dienstleister eine einfache Frage zu stellen:
„Welche externen Systeme sind für unseren Betrieb so wichtig, dass wir bei einem Ausfall ein ernsthaftes Problem hätten?“
Wer darauf eine klare Antwort hat, ist bereits einen wichtigen Schritt weiter.
Und wer keine Antwort bekommt, weiß zumindest, womit er beginnen sollte.
Du möchtest wissen, wie gut dein Unternehmen auf Sicherheitsvorfälle bei externen IT-Dienstleistern vorbereitet ist? Ein strukturierter IT-Sicherheitscheck hilft dabei, Abhängigkeiten sichtbar zu machen und die wichtigsten Maßnahmen zu priorisieren.
Quellen und weiterführende Informationen
- Incert eTourismus: Pressemitteilung vom 10. November 2026 – „Online-Systeme nach Cyberangriff weiterhin in Betrieb – Aufklärung läuft“
- ORF Steiermark: „Daten von Urlaubern missbraucht“, 31. Oktober 2026
- Datenschutz-Grundverordnung, insbesondere Art. 28 und 32 zur Auftragsverarbeitung und Sicherheit der Verarbeitung